


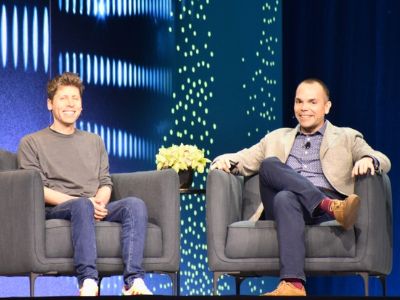





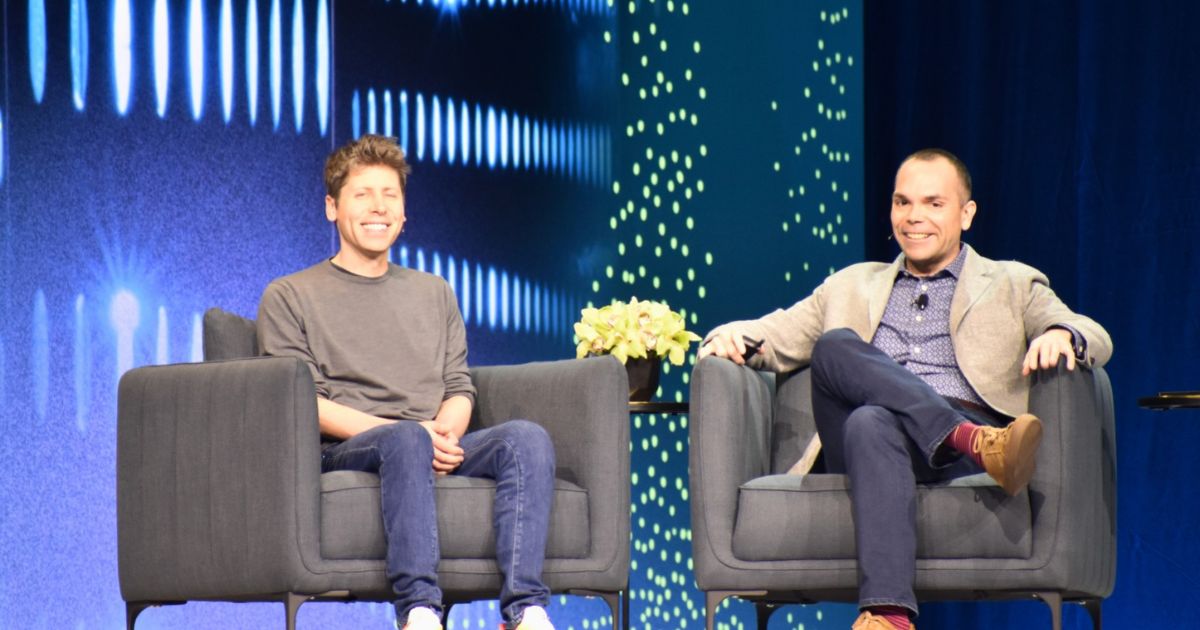
米国時間2026年10月25日~28日、米ラスベガスで開催されたOracleの年次カンファレンス「Oracle AI World 2026」に、OpenAIのサム・アルトマン氏が登場する一幕があった。AI時代のセキュリティ、そしてOpenAIとの連携強化が語られた27日の基調講演。その内容から、AIの能力が飛躍的に高まる中で企業に求められる備えについて考える。
精度が高まり続けるAI その恩恵を受けるには「信頼」が必須
前日26日のオープニングでは、OracleのCEO マイク・シシリア(Mike Sicilia)氏が、統制された自律エージェント実行環境「Fusion Claw」や、ユーザーの指示でAIの自律的なアクションを支援する「Fusion Companion」などを発表した。一方、発表の中で同氏が強調していたのが「信頼」だ。
「AIが進化したからといって、統制が緩むことを意味するわけではない。信頼があるからこそ、重大な局面でもAIに仕事を任せることができる。結果的に、得られる恩恵も最大化される」(シシリア氏)
昨今のAIに対する懸念の高まりを踏まえて、ガバナンスとのバランスを取ろうとする姿勢が印象的だった。
Oracleが直面したセキュリティ課題 実践から得た4つの教訓
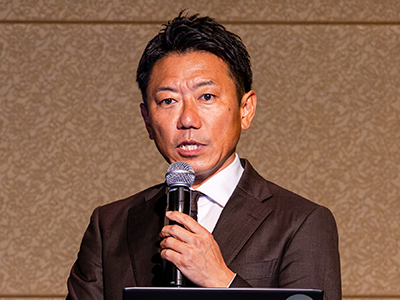
翌27日の基調講演で、もう1人のCEOであるクレイ・マグワイク(Clay Magouyrk)氏は、昨今話題のセキュリティ対策に触れた。
AIが進化するたびに、セキュリティには新たな課題が生まれてきた。Oracleでも試行錯誤を重ねてきたという。同氏はOracle セキュリティ・アーキテクチャ担当バイスプレジデントのロブ・クラーク(Rob Clark)氏とともに、Oracleが社内で直面してきた問題と、そこから得た教訓を振り返った。
1つ目の教訓は、LLMをサポート業務に使い始めた頃に得たものだ。当時、LLMには社内文書や研修資料へのアクセス権を与えていた。ところが攻撃者は、巧みな質問でモデルを言いくるめれば、機密情報や割引コードなどの情報を引き出せることに気づいた。クラーク氏は「『ユーザーの入力を信用するな』『機密情報へのアクセス権を与えるな』という古典的なセキュリティの教訓そのものだった」と語る。
2つ目は、AIエージェントにコードを書かせるようになって起きた問題である。本番環境向けのコードに、AIが悪意のあるパッケージを紛れ込ませていたのだ。開発基盤を狙い、鍵や機密情報を盗み出そうとするものだった。サプライチェーン・セキュリティ・システムで阻止できたが、社内で研修を受けた信頼できる開発者が書いたコードでも、AIが関わる以上は無条件には信用できないという学びとなった。
3つ目は、安全対策そのものがうまく機能しなかった経験である。推論能力が高まったことで、AIに多くのツールを使わせ、自ら作業を進めさせられるようになった。ただし、野放しにすれば問題を起こしかねない。そうした状況を防ぐため、クラーク氏らは仮想化や詳細なログ記録を備えた強固なサンドボックス環境を構築した。
しかし、使いにくさから開発者に敬遠されてしまったという。そこでOracleは、自前の仕組みでAIを囲い込むのではなく、AIベンダー各社と提携し、企業向けの新たな制御機能を整える方針に切り替えた。これにより、追加のシステムを導入せずとも、社内全体でAIの利用を把握・制御できるようになった。ベンダーが新しいモデルや機能を出しても、Oracleと合意した制御機能に対応していれば、すぐに全社へ展開できる。開発者の満足度も大きく向上したとのことだ。
そして今、Oracleが向き合っているのが、AIが自ら脆弱性を発見し、悪用もできるという新たな脅威である。多くの企業が戦々恐々とする中、「システムを作る側には優位性がある」とクラーク氏はポジティブに語った。多くの場合、攻撃者と同じモデルをより早く使える上に、ソースコードや設計書も手元にあるからだ。Oracleでは、ソースコードから問題の仮説を立て、テスト環境で検証し、パッチを作るというループを、全システムで24時間365日回しているという。
「AIが見つけている脆弱性は、新しく生まれたものではない。元々ソフトウェアに潜んでいたものだ。バグを発見して根絶する仕組みをソフトウェア開発のライフサイクル全体に適用し、二度と起こらないようにしている。将来的にはパッチの数が減り、より安全なソフトウェアが実現するはずだ」(クラーク氏)
加えてマグワイク氏は、「AIが人間になりすませる時代、承認している人が本人かどうかの確証も必要だ」と指摘する。本物の人間が介在していなければ、Human-in-the-loopも機能しない。この課題に対してOracleは、社員などのIDとアクセス権限を管理するクラウドサービス「Oracle Identity and Access Management」に、顔・音声・指紋による生体認証の機能「OCI Identity Assurance」を組み込んだ。さらに、AIエージェント専用のIDを発行する「エージェント・アイデンティティ」も用意したという。アクセス権は最小限かつ短期間に絞り、必要に応じて段階的に引き上げる。一部の操作には、特定の人間による承認を必須にすることも可能だ。
この記事は参考になりましたか?
- AIdiver Press連載記事一覧
-
- 脆弱性を見つけるのも直すのもAI OpenAIと連携強化するOracle、ガバナンスの担保...
- KDDIと三菱電機が語る「AIによる生産性と事業成長のギャップ」の越え方
- AIエージェントが動き回る“自律型”ERP NetSuiteが示すガバナンスと導入の現在地
- この記事の著者
-
藤井有生(AIdiver編集部)(フジイ ユウキ)
1997年、香川県高松市生まれ。上智大学文学部新聞学科を卒業。人材会社でインハウスのPMをしながら映画記事の執筆なども経験し、2022年10月に翔泳社に入社。ウェブマガジン「ECzine」編集部を経て、「AIdiver」編集部へ。日系企業におけるAI活用の最前線、AI×ビジネスのトレンドを追う。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です
この記事は参考になりましたか?
この記事をシェア