








Box, Inc.は米国時間2026年11月5日、サンフランシスコで開催のBoxWorks 2026で、エージェント型ワークフローを構築、管理、最適化する「Box Architect」を発表した。あわせて、エージェントによる企業コンテンツへの攻撃の検知と対応を支援する脅威保護機能の開発を明らかにした。エージェント向けセキュリティ制御機能は一般提供を開始した。
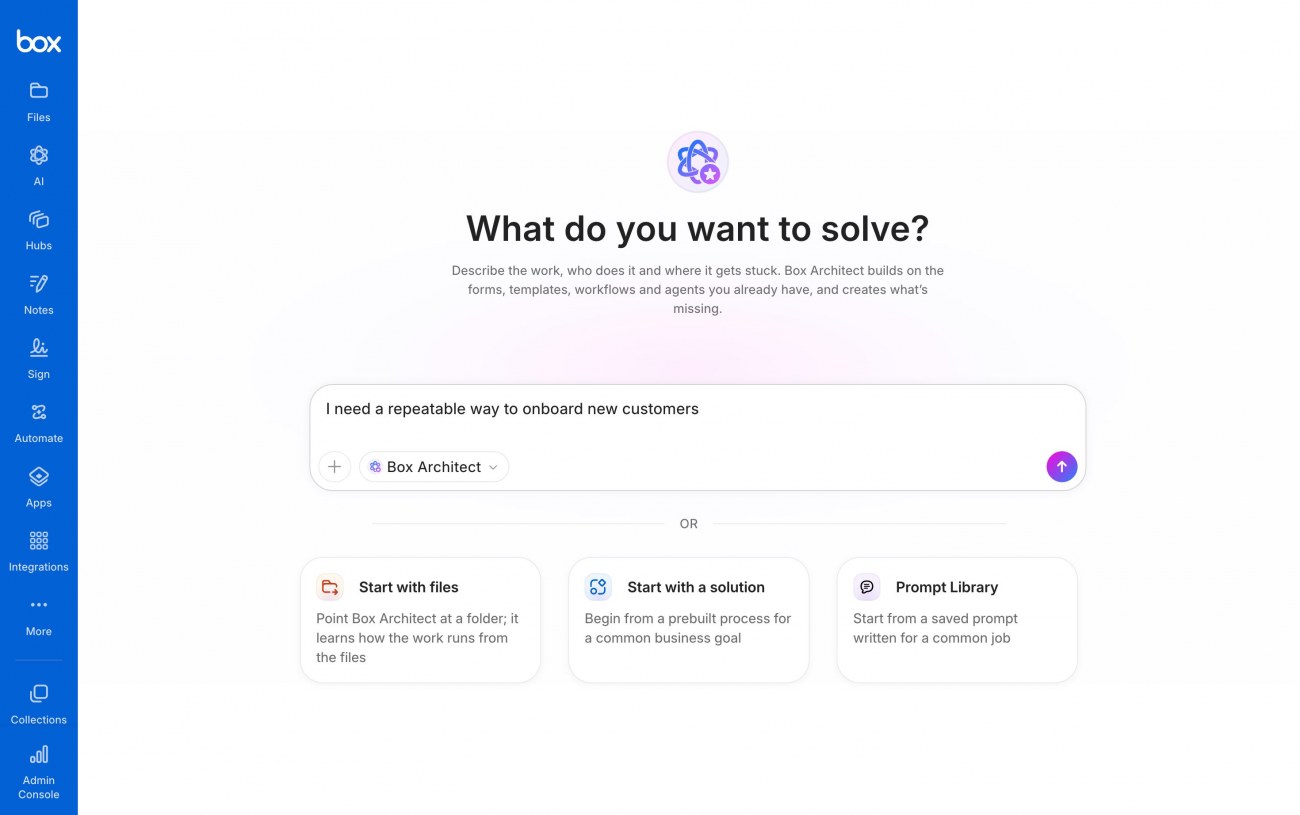
Box Architectでは、Box Extract、Box Automate、Box Apps、Box Formsなどの機能を活用する。Box内のファイルやツールを横断して自律型エージェントを導入し、統合されたプロセスを構築できる。モデルはAnthropic、OpenAI、Google、NVIDIA、IBMなどから、ワークフローの段階ごとに選択できる。コンテンツはBox内に保持され、既存のアクセス権限やポリシーに基づいて管理される。
ユーザーは、プロセスや目標を平易な言葉で説明してワークフローを設計できる。設計したワークフローは、実際のコンテンツや例外的なケースでテストでき、重要な判断の場面には人による確認や承認を加えられる。導入後はBox Architectが結果を監視して改善案を提案し、管理者はワークフローを公開して全社で標準化できる。活用例として、法律事務所の契約書レビュー、銀行の顧客オンボーディング、政府機関の許認可、保険会社の保険金請求処理、人事部門の従業員オンボーディングを挙げている。
脅威保護機能は、大量のデータ持ち出し、セッションの乗っ取り、アカウントの乗っ取り、大量削除などへの対応を想定している。主な機能は次の4点である。
- 異常なダウンロードを検知して自動的に制限する
- セッションバインディングとデバイスにひも付いたセッション認証情報により、盗まれたトークンやセッションが別のデバイスで再利用されることを防ぐ
- 不審な共有や大量削除を特定する
- 脅威の深刻度に応じて、ダウンロードの制限、多要素認証など追加認証の要求、セッションの終了を自動で行う
エージェント向けセキュリティ制御機能には、次の3つがある。
- 分類に基づくポリシーで、エージェントがアクセスできるコンテンツを制御する
- MCPガードレールで、コンテンツの作成、移動、外部共有など、エージェントが利用できるツールの範囲を設定する
- しきい値に基づくポリシーで、エージェントの操作が顧客の定めた制限を超えた場合に警告する
Box Architectは、2026年11月以降、Enterprise Advancedの顧客向けにベータ版として順次提供する予定である。脅威保護機能は、2027年初めにEnterprise AdvancedおよびBox Shieldの顧客向けに提供する予定。エージェント向けセキュリティ制御機能は、Box ShieldおよびEnterprise Advancedプランの顧客に一般提供を開始した。
【関連記事】
・Okta、AIエージェント向けセキュリティ機能を拡張 新エコシステム・他社IdP連携を発表
・Snowflake、AIエージェント統制の新機能「Business Ontology」などを発表
・Zendesk、社内問い合わせを解決する「従業員サービスAIエージェント」を発表
- 関連リンク
この記事は参考になりましたか?
- この記事の著者
-

AIdiver編集部(エーアイダイバーヘンシュウブ)
「AIdiver」(エーアイダイバー)は、株式会社翔泳社が運営する、企業およびビジネスパーソンのAIの利活用にフォーカスしたメディアです。経営、ビジネス、日々の業務をAIで変革したい「AIリーダー」の皆さまに役立つコンテンツを発信します。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です
この記事は参考になりましたか?
この記事をシェア